Apturiet kiberuzbrukumus, pirms tie izplatās jūsu tīklā.
SEGVARD novērš to, kas pārvērš drošības incidentu krīzē — apturētu darbību, nošifrētas sistēmas un nozagtus datus. Mēs atrodam tīkla drošības nepilnības, kas ļauj uzbrukumam izplatīties, un palīdzām tās novērst.
Kāpēc SEGVARD
Postoši uzbrukumi izplatās caur ugunsmūri.
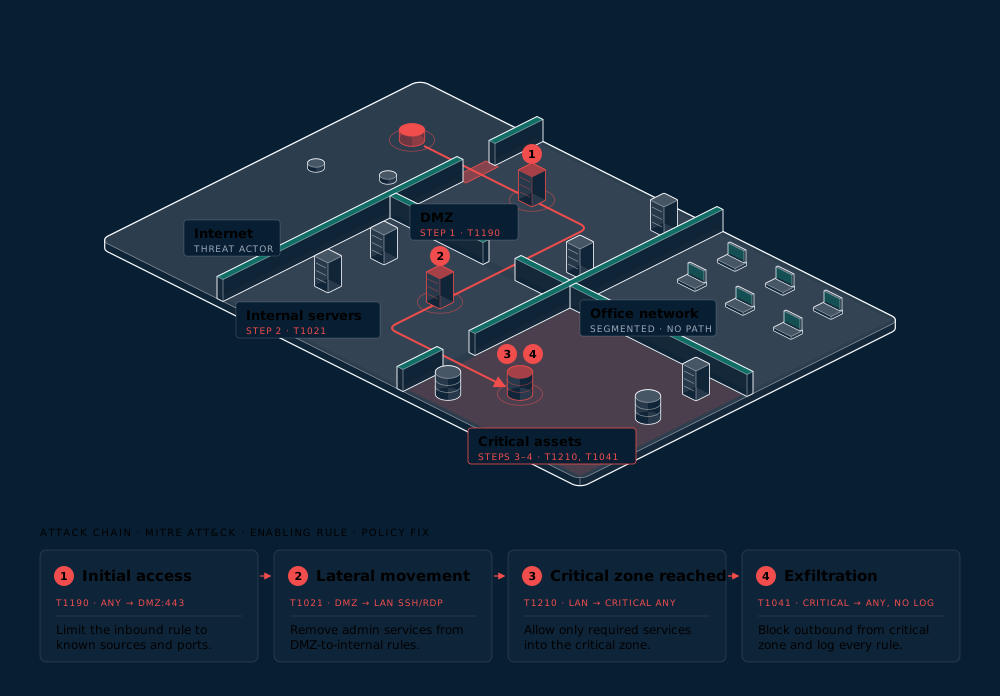
Uzbrucēji reti apstājas pie pirmās ierīces. Tie tiek tālāk līdz kritiskajām IT un ražošanas sistēmām, izmantojot pārāk plašus noteikumus, nekad neizdzēstus pagaidu izņēmumus un nepietiekamu segmentāciju. Katrs no tiem ir ceļš. Tā pati nepilnība vienā organizācijā var būt nebūtiska, bet citā — kritiska. SEGVARD vispirms izprot jūsu darbību, tad atrod šos ceļus un palīdz tos aizvērt, pirms tie tiek izmantoti.
Novērtējums, kas balstīts uz jūsu darbību
Mēs sākam, iepazīstot jūsu biznesa procesus un IT/OT struktūru. Katrs secinājums par jūsu tīkla drošību tiek izdarīts tieši jūsu organizācijai, nevis pēc vispārīga kontrolsaraksta.
Ziniet, ko jūsu tīkls patiesībā atļauj
Mēs no ugunsmūra konfigurācijas atainojam jūsu tīkla reālo uzbūvi un pārbaudām katru noteikumu pret CIS Benchmarks prasībām. Katrs risks ir saistīts ar savu precīzo konfigurācijas rindu.
Ziniet, kuri riski ir kritiski
Svarīguma līmeni nosaka uzbrukuma ceļu modelēšana (MITRE ATT&CK): risks ir kritisks, ja tas ļauj uzbrucējam sasniegt jūsu kritiskās sistēmas. Katru atradumu apstiprina sertificēts eksperts.
Ziniet, ko labot vispirms
Jūs saņemat prioritizētus ieteikumus katra kritiskā riska novēršanai. Resursi netiek tērēti nebūtiskām nepilnībām. Ja nepieciešams, mūsu inženieri palīdz jūsu komandai ieviest izmaiņas un apstiprina, ka riski ir novērsti.
Kā tas notiek
- 1
Konfidenciāla sākuma tikšanās un konfigurācijas nodošana
Noslēdzot NDA, mēs iepazīstam jūsu biznesa procesus, kritiskās sistēmas un IT/OT struktūru. Jūs nosūtāt notīrītu noteikumu, zonu, objektu un maršrutu eksportu bez piekļuves datiem vai atslēgām, pa šifrētu kanālu.
- 2
Analīze un uzbrukuma ceļu modelēšana
Noteikumos balstīta katra noteikuma, objekta un maršruta analīze. Mākslīgais intelekts sasaista atradumus uzbrukuma ceļos un nosaka to smaguma pakāpi jūsu videi. Tas darbojas HCSECURITY pašas infrastruktūrā, bez mākoņa AI servisiem.
- 3
Eksperta pārbaude un pārskats
Sertificēts eksperts apstiprina katru atradumu, ņemot vērā jūsu darbības kontekstu. Jūs saņemat pārskatu ar prioritizētiem ieteikumiem (PDF/DOCX).
- 4
Atbalsts ieviešanā (pēc izvēles)
Mēs palīdzam jūsu komandai ieviest labojumus un pārbaudīt rezultātu.
- 5
Datu dzēšana
Jūsu dati tiek dzēsti projekta noslēgumā, kas tiek apstiprināts rakstiski.
Tīkla drošības novērtējums ietver
- 01
Jūsu biznesa procesu un IT/OT struktūras analīze
- 02
Tīkla rekonstrukcija no ugunsmūra konfigurācijas
- 03
Noteikumu novērtējums ar atsaucēm uz CIS Benchmark
- 04
Uzbrukuma ceļu modelēšana (MITRE ATT&CK) riska smaguma noteikšanai jūsu biznesam
- 05
Prioritizēti ieteikumi risku novēršanai
- 06
Sertificēta eksperta katra atraduma apstiprinājums
- 07
Atbalsts ieviešanā, ja nepieciešams
Cik tālu uzbrukums varētu izplatīties jūsu tīklā?
Sāciet ar konfidenciālu sarunu. Mēs parakstām NDA pirms jebkādu datu nodošanas, saņemam tikai nepieciešamo konfigurāciju pa šifrētu kanālu un dzēšam to, projekta beigās sniedzot rakstisku apstiprinājumu.